Big Fish؛ تحلیل زنجیره آسیبپذیری در هسته OpenBSD
مقدمه
سیستمعامل OpenBSD بهدلیل تمرکز بر امنیت، بازبینی کد و طراحی دفاعی شناخته میشود؛ بااینحال، حتی در چنین سیستمعاملی نیز ممکن است نقصهای قدیمی یا پیچیده به آسیبپذیریهای جدی منجر شوند.
پژوهش امنیتی Big Fish که در وبسایت Calif منتشر شده است، زنجیرهای از آسیبپذیریها در هسته OpenBSD را بررسی میکند که در شرایط مشخص میتواند به ارتقای سطح دسترسی یک کاربر عادی تا سطح “root” منجر شود.
اهمیت این پژوهش تنها در وجود یک خطای برنامهنویسی نیست؛ بلکه در نحوه ترکیب چند نقص در مدیریت حافظه و تبدیل آنها به یک زنجیره بهرهبرداری مؤثر است.
منبع اصلی: “گزارش Big Fish در وبسایت Calif” (https://calif.io/research/big-fish)
آسیبپذیری Big Fish چیست؟
Big Fish نامی است که پژوهشگر برای زنجیره آسیبپذیری بررسیشده در OpenBSD به کار برده است. این زنجیره به مهاجم دارای امکان اجرای کد روی سیستم اجازه میدهد در شرایط مناسب، از سطح دسترسی کاربر عادی به سطح دسترسی مدیر سیستم، یعنی “root”، برسد.
بنابراین، باید میان این آسیبپذیری و یک نقص قابل بهرهبرداری مستقیم از راه دور تفاوت قائل شد. گزارش منتشرشده، زنجیرهای برای ارتقای سطح دسترسی محلی را شرح میدهد و بهخودیخود اثبات نمیکند که مهاجم بدون هیچ دسترسی اولیهای بتواند صرفاً از طریق اینترنت به سیستم نفوذ کند.
بااینحال، چنین نقصی برای سرورهای چندکاربره، سامانههای میزبانی و تجهیزات شبکهای که امکان اجرای کد یا دسترسی محدود مدیریتی روی آنها وجود دارد، اهمیت زیادی دارد.
ریشه فنی آسیبپذیری؛ شمارنده ۱۶ بیتی
یکی از بخشهای مهم گزارش به شمارندهای با نام “shm_nattch” مربوط است که در مدیریت حافظه مشترک System V استفاده میشود.
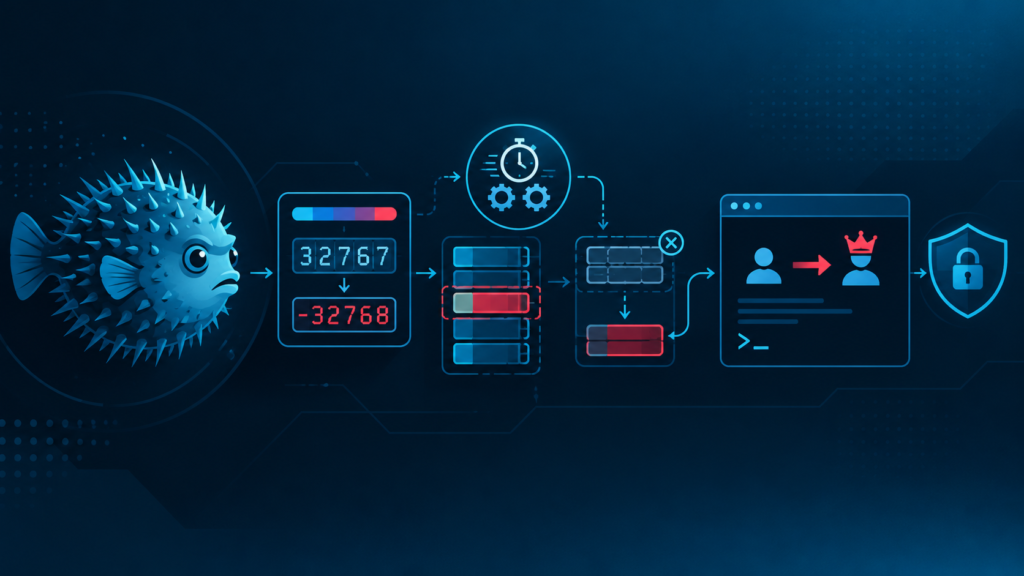
این شمارنده از نوع “signed short” با عرض ۱۶ بیت تعریف شده است. بازه مقادیر قابل نمایش برای یک عدد صحیح علامتدار ۱۶ بیتی، از ۳۲٬۷۶۸- تا ۳۲٬۷۶۷ است.
هنگامی که مقدار شمارنده از محدوده قابل نمایش فراتر میرود، سرریز عدد صحیح رخ میدهد. در نتیجه، مقدار ثبتشده ممکن است دیگر نماینده واقعی تعداد اتصالها نباشد.
این مسئله زمانی خطرناک میشود که منطق مدیریت حافظه هسته به مقدار شمارنده اعتماد کند. اگر مقدار ثبتشده با وضعیت واقعی استفاده از حافظه مطابقت نداشته باشد، هسته ممکن است درباره عمر یک شیء حافظه تصمیم اشتباهی بگیرد.
در زنجیره بررسیشده، این خطای عددی یکی از نقاط آغاز بهرهبرداری است.
چگونه چند نقص به یک زنجیره حمله تبدیل میشوند؟
گزارش Big Fish نشان میدهد که اثر امنیتی موردنظر حاصل ترکیب چند نقص است، نه صرفاً سرریز یک شمارنده.
۱. سرریز عدد صحیح
عبور شمارنده از محدوده معتبر، وضعیت داخلی مدیریت حافظه را دچار ناسازگاری میکند. این اتفاق میتواند زمینه را برای خطاهای بعدی فراهم کند.
۲. رقابت زمانی (Race Condition)
در شرایطی که چند عملیات همزمان روی یک منبع مشترک انجام میشوند، ترتیب اجرای عملیات میتواند بر نتیجه تأثیر بگذارد. اگر هماهنگی لازم برقرار نباشد، وضعیت ناسازگاری ایجاد میشود که ممکن است از آن برای بهرهبرداری استفاده شود.
۳. استفاده پس از آزادسازی حافظه (Use-After-Free)
این خطا زمانی رخ میدهد که کد پس از آزاد شدن یک بخش حافظه همچنان به آن مراجعه کند. اگر حافظه آزادشده دوباره برای داده دیگری استفاده شود، رفتار برنامه یا هسته ممکن است از کنترل خارج شود.
۴. نوشتن خارج از محدوده حافظه (Out-of-Bounds Write)
نوشتن داده بیرون از محدوده مجاز یک ساختار حافظه میتواند اطلاعات مجاور را تغییر دهد. اگر این اطلاعات متعلق به ساختارهای حساس هسته باشند، پیامد امنیتی بسیار جدی خواهد بود.
۵. ارتقای سطح دسترسی
در مرحله نهایی، ترکیب نقصها به پژوهشگر اجازه میدهد زنجیره را به اجرای کد در سطح هسته و دریافت دسترسی “root” برساند.
نکته مهم این است که هر یک از این اشکالات بهتنهایی لزوماً به تصاحب سیستم منجر نمیشود. خطر اصلی در امکان اتصال آنها به یکدیگر و عبور از لایههای دفاعی سیستم است.
چرا سازوکارهای امنیتی OpenBSD کافی نبودند؟
OpenBSD از چندین سازوکار دفاعی برای دشوار کردن بهرهبرداری از آسیبپذیریها استفاده میکند. از جمله این سازوکارها میتوان به KARL و حفاظتهای سختافزاری مانند SMAP و SMEP، در سامانههای پشتیبانیشده، اشاره کرد.
KARL مخفف Kernel Address Randomized Link است و با تصادفیسازی پیوند هسته در فرایند راهاندازی، پیشبینی آدرس برخی بخشهای آن را دشوارتر میکند.
SMAP دسترسی مستقیم هسته به حافظه کاربر را محدود میکند و SMEP از اجرای کد فضای کاربر در سطح دسترسی هسته جلوگیری میکند.
بااینحال، وجود این حفاظتها تضمین نمیکند که هر زنجیره بهرهبرداری متوقف شود. گزارش Big Fish نشان میدهد که ویژگیهای مشخصی از مدیریت حافظه و قابل پیشبینی بودن برخی تخصیصها میتوانند در ترکیب با نقصهای دیگر، امکان عبور از دفاعهای موجود را فراهم کنند.
این نتیجه به معنای بیاثر بودن سازوکارهای یادشده نیست؛ بلکه نشان میدهد حفاظتهای چندلایه باید در کنار اصلاح ریشه خطاهای حافظه به کار گرفته شوند.
وضعیت اصلاحیههای امنیتی
برای مدیران OpenBSD، بررسی اصلاحیههای رسمی اهمیت اساسی دارد. دو اصلاحیه مرتبط که در گزارشها معرفی شدهاند، عبارتاند از:
Errata 018
این اصلاحیه در ۱۴ سپتامبر منتشر شد و به سرریز عددی در مسیر “shmat(2)” مربوط است. اصلاحیه نسخههای OpenBSD 7.8 و 7.9 را پوشش میدهد.
“مشاهده وصله رسمی Errata 018” (https://ftp.openbsd.org/pub/OpenBSD/patches/7.9/common/018_shmat.patch.sig)
Errata 026
این اصلاحیه در ۳۰ سپتامبر منتشر شد و نقص مرتبط با مدیریت عمر حافظه در زیرسامانه System V IPC را هدف قرار میدهد.
“مشاهده وصله رسمی Errata 026” (https://ftp.openbsd.org/pub/OpenBSD/patches/7.9/common/026_sysvipc.patch.sig)
تاریخهای بالا مطابق اطلاعات گزارششده در منابع بررسیشده هستند. مدیران باید وضعیت وصلهها را برای نسخه دقیق سیستمعامل خود از طریق مستندات رسمی OpenBSD بررسی کنند.
اقدامات پیشنهادی برای مدیران سیستم
اگر OpenBSD در محیط عملیاتی شما استفاده میشود، اقدامات زیر توصیه میشوند:
– تهیه نسخه پشتیبان از تنظیمات و دادههای مهم پیش از انجام تغییرات نگهداری.
– اجرای ابزار رسمی “syspatch” برای دریافت و اعمال اصلاحیههای قابل دریافت.
– بررسی خروجی فرمان و اطمینان از اینکه اصلاحیههای موردنیاز واقعاً اعمال شدهاند.
– راهاندازی مجدد سیستم در صورت نیاز برای بارگذاری هسته اصلاحشده.
– محدود کردن دسترسی Shell و امکان اجرای کد برای کاربران غیرقابلاعتماد.
– بررسی وضعیت اصلاحیههای مرتبط با System V IPC در نسخه مورد استفاده.
– بازبینی لاگها و رویدادهای امنیتی در صورت وجود نشانههای مشکوک.
برای بررسی و نصب اصلاحیههای باینری قابل دریافت، میتوان از فرمان زیر استفاده کرد:
syspatch
اجرای این فرمان بهتنهایی تضمین نمیکند که تمام مشکلات احتمالی رفع شدهاند؛ باید خروجی آن و وضعیت نسخه نصبشده نیز بررسی شود. همچنین سیستمهای سفارشی یا هستههایی که خارج از فرایند استاندارد ساخته شدهاند، ممکن است به بررسی جداگانه نیاز داشته باشند.
آیا این آسیبپذیری در سایر سیستمهای BSD نیز وجود دارد؟
گزارش Big Fish بهرهبرداری از این زنجیره را در OpenBSD بررسی میکند. از این گزارش بهتنهایی نمیتوان نتیجه گرفت که همان زنجیره در FreeBSD، NetBSD یا سایر سیستمعاملهای مرتبط نیز قابل بهرهبرداری است.
بااینحال، بررسی کدهای مشابه در دیگر سیستمهای خانواده BSD از نظر امنیتی ارزشمند است؛ بهویژه در بخشهایی که سابقه مشترکی در کدهای قدیمی دارند.
برای نتیجهگیری درباره هر سیستمعامل باید نسخه دقیق، تغییرات کد، وضعیت اصلاحیهها، ساختار حافظه و سازوکارهای دفاعی آن بهصورت مستقل بررسی شود. شباهت در نام یک تابع یا منشأ تاریخی کد، بهتنهایی اثباتکننده وجود آسیبپذیری نیست.
درسهای امنیتی Big Fish
این پژوهش چند نکته مهم را برای توسعهدهندگان سیستمعامل، مدیران زیرساخت و تیمهای امنیتی برجسته میکند.
نخست اینکه کدهای قدیمی باید بهطور مستمر بازبینی شوند. قدمت یک قطعه کد و استفاده طولانیمدت از آن به معنای مصون بودن از خطاهای طراحی نیست.
دوم اینکه شمارندهها، اندازه انواع داده و شرایط مرزی باید با دقت بررسی شوند. یک خطای عددی ممکن است در ابتدا بیاهمیت به نظر برسد، اما در صورت اثرگذاری بر مدیریت حافظه، به نقصی جدی تبدیل شود.
سوم اینکه امنیت نباید فقط بر دشوار کردن بهرهبرداری متکی باشد. تصادفیسازی حافظه و حفاظتهای سختافزاری اهمیت زیادی دارند، اما جلوگیری از ایجاد نقص و اصلاح سریع آن نیز ضروری است.
در نهایت، برای تجهیزات شبکه و فایروالهای مبتنی بر BSD، کنترل دسترسی محلی، محدودسازی سرویسهای مدیریتی و بهروزرسانی منظم هسته باید بخشی از فرایند نگهداری امنیتی باشند.
جمعبندی
Big Fish نمونهای از زنجیرهای از نقصهای مدیریت حافظه است که میتواند یک خطای عددی قدیمی را به مسئلهای جدی در امنیت هسته تبدیل کند.
این گزارش یادآوری میکند که حتی سیستمعاملهایی با تمرکز ویژه بر امنیت، به ممیزی مستمر، اصلاح سریع و دفاع چندلایه نیاز دارند. در عین حال، نباید از این پژوهش نتیجه گرفت که تمام نسخههای OpenBSD یا دیگر سیستمهای BSD به یک شکل آسیبپذیر هستند.
برای مدیران سیستم، مهمترین اقدام عملی بررسی نسخه نصبشده، اعمال اصلاحیههای رسمی مربوط و محدود کردن امکان اجرای کد توسط کاربران غیرقابلاعتماد است.
منابع
۱. “گزارش فنی Big Fish در Calif” (https://calif.io/research/big-fish)
۲. “وصله رسمی OpenBSD Errata 018” (https://ftp.openbsd.org/pub/OpenBSD/patches/7.9/common/018_shmat.patch.sig)
۳. “وصله رسمی OpenBSD Errata 026” (https://ftp.openbsd.org/pub/OpenBSD/patches/7.9/common/026_sysvipc.patch.sig)
—
منتشرشده در netbsd.ir؛ مرجع فارسی اخبار و مطالب آموزشی خانواده سیستمعاملهای BSD.