هر متخصص فناوری اطلاعات باید دربارهٔ OpenBSD چه بداند؟
نگاهی به فلسفهٔ امنیت، مهندسی نرمافزار و نقش OpenBSD در شکلگیری ابزارهای مهم اینترنت
در دنیای فناوری اطلاعات، بسیاری از محصولات و ابزارهایی که هر روز استفاده میکنیم، حاصل پروژههایی هستند که شاید نامشان برای کاربران عادی چندان آشنا نباشد. OpenBSD یکی از همین پروژههاست؛ سیستمعاملی از خانوادهٔ BSD که امنیت، سادگی، صحت عملکرد کد و مستندسازی را در مرکز توجه خود قرار داده است.
پیتر هانستین، نویسنده و متخصص شناختهشدهٔ حوزهٔ BSD و امنیت شبکه، در مقالهٔ «آنچه هر متخصص فناوری اطلاعات باید دربارهٔ OpenBSD بداند» توضیح میدهد که چرا شناخت این پروژه فقط برای مدیران سیستمهای یونیکسی اهمیت ندارد؛ بلکه میتواند برای توسعهدهندگان نرمافزار، مهندسان شبکه و متخصصان امنیت نیز آموزنده باشد.
OpenBSD از کجا آمده است؟
برای شناخت OpenBSD باید کمی به تاریخ یونیکس و اینترنت برگردیم.
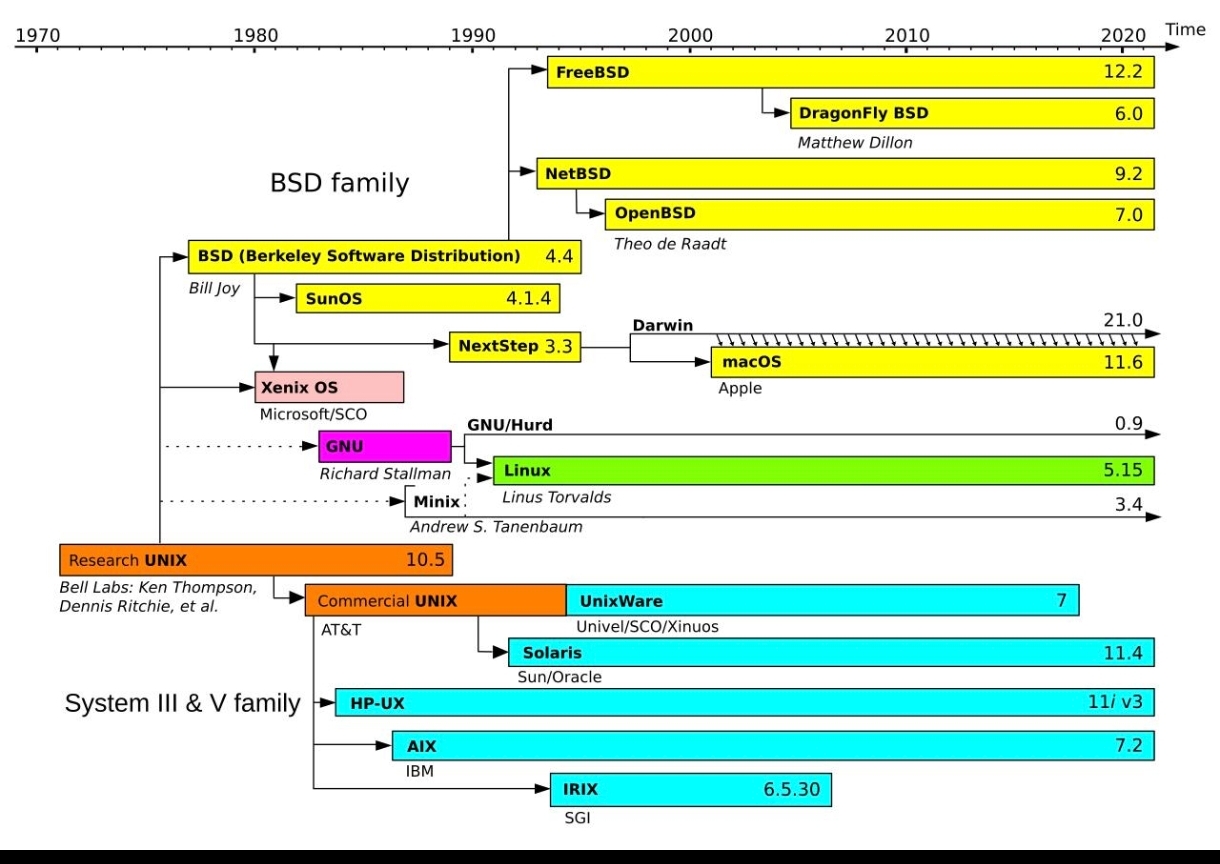
در دهههای ۱۹۷۰ و ۱۹۸۰ میلادی، دانشگاه کالیفرنیا در برکلی روی مجموعهای از نرمافزارهای مبتنی بر یونیکس کار میکرد که بعدها با نام BSD یا Berkeley Software Distribution شناخته شد. این مجموعه در توسعهٔ ابزارهای سیستمعامل و فناوریهای شبکه، از جمله پیادهسازیهای اولیه و مهم پروتکلهای اینترنت، نقش مؤثری داشت.
با تغییر شرایط حقوقی و تجاری یونیکس در اوایل دههٔ ۱۹۹۰، چند پروژه برای ادامهٔ توسعهٔ BSD شکل گرفتند. FreeBSD بیشتر بر سیستمهای رایانهای متداول و کارایی عملی تمرکز داشت و NetBSD با هدف قابلیت حمل گسترده و اجرا روی سختافزارهای متنوع توسعه یافت.
در اکتبر ۱۹۹۵، پروژهٔ OpenBSD با انشعاب از کد NetBSD آغاز شد و نخستین نسخهٔ رسمی آن در ژوئیهٔ ۱۹۹۶ منتشر شد.
OpenBSD بهتدریج هویت مشخصی پیدا کرد: تمرکز جدی بر امنیت، بازبینی مداوم کد، پیشفرضهای معقول، مستندات دقیق و ارائهٔ یک سیستمعامل یکپارچه و قابلاعتماد.
امنیت پیشدستانه؛ پیش از سوءاستفاده، جلوی مشکل را بگیرید
بسیاری از رویکردهای امنیتی پس از شناسایی یک آسیبپذیری وارد عمل میشوند: نقص کشف میشود، وصله منتشر میشود و مدیر سیستم آن را نصب میکند.
اما رویکرد OpenBSD تنها به این مرحله محدود نیست. یکی از اهداف اصلی پروژه این است که از ابتدا احتمال ایجاد آسیبپذیری و امکان سوءاستفاده از آن کاهش یابد.
این هدف از چند مسیر دنبال میشود:
بازبینی دقیق کد و اصلاح خطاهای منطقی و برنامهنویسی؛
فعال بودن سازوکارهای حفاظتی در حالت پیشفرض؛
محدود کردن دسترسی فرایندها و سرویسها؛
استفاده از طراحیهایی که بهرهبرداری از برخی خطاهای حافظه را دشوارتر میکنند؛
مستندسازی رفتار سیستم و تنظیمات امنیتی.
این رویکرد به معنای مصونیت کامل سیستمعامل نیست. هیچ سیستمعاملی را نمیتوان بدون توجه به نسخه، پیکربندی، نرمافزارهای نصبشده و شرایط بهرهبرداری، کاملاً امن دانست. اهمیت OpenBSD در این است که امنیت را بخشی از فرایند طراحی و توسعه میداند، نه مرحلهای که در پایان به محصول اضافه شود.
ممیزی کد؛ فراتر از رفع یک باگ
یکی از ویژگیهای شاخص OpenBSD، بازبینی مستمر کد منبع است.
در این فرایند، توسعهدهندگان فقط به دنبال خطایی که گزارش شده نیستند. آنها تلاش میکنند بفهمند کد چگونه کار میکند، در چه شرایطی ممکن است رفتار ناامن داشته باشد و آیا الگوی مشابهی در بخشهای دیگر سیستم نیز وجود دارد یا خیر.
فرض کنید در یک تابع پردازش ورودی، خطایی در بررسی اندازهٔ داده پیدا شود. اصلاح همان تابع ضروری است؛ اما کافی نیست. اگر بخشهای دیگری از سیستم نیز از الگوی برنامهنویسی مشابه استفاده کرده باشند، احتمال وجود خطاهای همخانواده مطرح میشود.
به همین دلیل، کشف یک نقص میتواند به بازبینی گستردهتر و اصلاح چندین بخش از کد منجر شود.
این شیوه دو فایدهٔ مهم دارد: هم آسیبپذیری مشخص را برطرف میکند و هم احتمال باقی ماندن خطاهای مشابه را کاهش میدهد.
برای توسعهدهندگان نرمافزار، این رویکرد یک درس مهم دارد: کیفیت امنیتی حاصل یک وصلهٔ منفرد نیست؛ نتیجهٔ تکرار منظم بررسی، اصلاح و یادگیری از اشتباهات است.
سازوکارهای حفاظتی در سطح سیستمعامل
OpenBSD در طول توسعهٔ خود از چندین سازوکار برای دشوارتر کردن بهرهبرداری از آسیبپذیریها استفاده کرده است.
W^X؛ حافظه یا قابلنوشتن است یا قابلاجرا
این سیاست تلاش میکند از وضعیتی جلوگیری کند که یک ناحیهٔ حافظه همزمان قابلنوشتن و قابلاجرا باشد. چنین محدودیتی میتواند اجرای برخی روشهای متداول حمله به حافظه را دشوارتر کند. جزئیات و استثناها به معماری و شرایط اجرا بستگی دارند.
ASLR؛ تصادفیسازی فضای آدرس
در این روش، محل قرارگیری بخشهایی از برنامه و حافظه در اجراهای مختلف تغییر میکند. در نتیجه، مهاجم نمیتواند همیشه به آدرسهای ثابت و از پیش قابلپیشبینی تکیه کند.
صفحات محافظ حافظه
صفحات محافظ و سازوکارهای مرتبط با مدیریت حافظه میتوانند به شناسایی برخی دسترسیهای نامعتبر یا خطاهایی مانند سرریز حافظه کمک کنند.
جداسازی سطح دسترسی سرویسها
در طراحی سرویسهای سیستمی، کاهش امتیازهای دسترسی اهمیت زیادی دارد. اگر فرایندی به همهٔ مجوزهای سیستم نیاز نداشته باشد، محدود کردن دسترسی آن میتواند پیامد نفوذ احتمالی را کاهش دهد.
pledge و unveil
این دو قابلیت از ویژگیهای شناختهشدهٔ OpenBSD هستند:
pledge() به برنامه اجازه میدهد مجموعهای از عملیات مجاز خود را اعلام کند و رفتار آن را در محدودهای مشخص محدود سازد.
unveil() دسترسی برنامه به مسیرهای فایلسیستم و مجوزهای مربوط به آنها را محدود میکند.
این قابلیتها به توسعهدهندگان کمک میکنند سطح دسترسی برنامه را متناسب با نیاز واقعی آن کاهش دهند.
KARL؛ تصادفیسازی چیدمان کرنل
KARL مخفف Kernel Address Randomized Link است. این سازوکار در OpenBSD با پیوند مجدد کرنل و ایجاد چیدمانی تصادفی برای هر راهاندازی، پیشبینی محل قرارگیری کدهای کرنل را دشوارتر میکند.
هیچیک از این سازوکارها بهتنهایی امنیت کامل ایجاد نمیکنند؛ ارزش آنها در کنار هم و در چارچوب یک طراحی امنیتی منسجم مشخص میشود.
سادگی یونیکس؛ هر ابزار یک وظیفه
یکی دیگر از جنبههای مهم OpenBSD، وفاداری آن به اصول سنتی طراحی یونیکس است.
در این فلسفه، ابزارها باید وظیفهای روشن داشته باشند، رفتار قابلفهمی ارائه کنند و تا حد امکان با ابزارهای دیگر ترکیبپذیر باشند.
مدیریت سرویسها در OpenBSD بر سازوکارهای سنتی BSD تکیه دارد. فایلهای پیکربندی، اسکریپتهای راهاندازی و ابزارهای خط فرمان به مدیر سیستم امکان میدهند بدون نیاز به یک لایهٔ پیچیده و یکپارچهٔ مدیریتی، رفتار سیستم را بررسی و کنترل کند.
این انتخاب الزاماً به معنای برتری OpenBSD در تمام سناریوها نیست. سیستمعاملها و توزیعهای مختلف، اهداف و نیازهای متفاوتی دارند. بااینحال، برای مدیرانی که قابلیت پیشبینی، سادگی پیکربندی و امکان بررسی مستقیم رفتار سرویسها را مهم میدانند، این رویکرد جذاب است.
مستندات؛ بخشی از محصول، نه یک کار جانبی
در پروژههای نرمافزاری، مستندات گاهی پس از توسعه و در صورت باقی ماندن زمان تهیه میشوند. رویکرد OpenBSD اهمیت دیگری برای این بخش قائل است.
صفحات راهنمای سیستم، که معمولاً با دستور man قابلدسترسی هستند، بخش مهمی از تجربهٔ کاربری و توسعه به شمار میروند.
یک مدیر سیستم باید بتواند بفهمد یک فرمان چه کاری انجام میدهد، چه گزینههایی دارد و چگونه باید آن را بهدرستی پیکربندی کند. همین اطلاعات برای توسعهدهندهای که قصد بررسی رفتار یک تابع یا سرویس را دارد نیز ارزشمند است.
اصل مستندسازی همزمان با توسعه، نگهداری سیستم را سادهتر میکند و فاصلهٔ میان قابلیت واقعی نرمافزار و توضیح آن را کاهش میدهد.
نصبکنندهٔ متنی OpenBSD نیز با همین نگاه به سادگی و قابلیت حمل طراحی شده است. رابط متنی به معنای قدیمی یا ناکارآمد بودن سیستم نیست؛ بلکه انتخابی است که میتواند پیادهسازی و نگهداری نصبکننده را روی معماریهای مختلف سادهتر کند.
نرمافزارهای جانبی و نظم سیستم پایه
OpenBSD میان سیستم پایه و بسیاری از نرمافزارهای جانبی تمایز روشنی برقرار میکند.
نرمافزارهای شخص ثالث معمولاً از طریق بستهها نصب میشوند و بخش مهمی از فایلهای آنها در مسیر /usr/local قرار میگیرد. ابزار pkg_add برای نصب بستههای ازپیشساختهشده استفاده میشود.
این تفکیک به مدیر سیستم کمک میکند تا ساختار سیستم پایه را بهتر بشناسد و فایلهای متعلق به نرمافزارهای جانبی را از اجزای اصلی سیستم تشخیص دهد.
البته برنامههای نصبشده ممکن است برای پیکربندی، راهاندازی یا یکپارچگی با سیستم به فایلهایی خارج از مسیر اصلی خود نیاز داشته باشند؛ بنابراین نباید این تفکیک را به معنای استقلال کامل همهٔ بستهها از سیستم پایه دانست.
OpenBSD و ابزارهایی که به دنیای اینترنت راه یافتند
تأثیر OpenBSD تنها به کسانی محدود نیست که این سیستمعامل را مستقیماً نصب و مدیریت میکنند.
برخی از پروژهها و ابزارهای شناختهشدهای که در اکوسیستم OpenBSD توسعه یافتهاند یا ریشه در آن دارند، در زیرساختهای گستردهتری نیز مورد استفاده قرار گرفتهاند.
از جمله:
OpenSSH: مجموعهای از ابزارهای ارتباط امن از راه دور و انتقال فایل؛
PF: فیلتر بسته و ابزار کنترل ترافیک شبکه؛
LibreSSL: پیادهسازی مجموعهای از قابلیتهای رمزنگاری و پروتکلهای امن؛
OpenBGPD: پیادهسازی نرمافزاری پروتکل مسیریابی BGP؛
OpenSMTPD: نرمافزار انتقال و مدیریت ارسال ایمیل؛
iked: پیادهسازی سرویس مرتبط با مدیریت تبادل کلید برای IPsec؛
mandoc: مجموعهٔ ابزارهای پردازش و نمایش مستندات.
این فهرست نشان میدهد که یک پروژهٔ سیستمعاملی میتواند فراتر از محصول اصلی خود اثرگذار باشد و ابزارهایی تولید کند که در محیطهای متنوع شبکه و فناوری اطلاعات به کار گرفته شوند.
البته منشأ یک ابزار بهتنهایی به این معنا نیست که همهٔ سیستمعاملها آن را بهصورت یکسان یا با همان نسخه استفاده میکنند. هر محصول ممکن است نسخه، شاخه یا پیادهسازی متفاوتی داشته باشد.
توسعهٔ شفاف و امکان بررسی مستقل
یکی از ارزشهای مهم نرمافزار آزاد، امکان بررسی کد منبع است. OpenBSD از سالهای نخست فعالیت خود بر توسعهٔ عمومی و دسترسپذیری کد تأکید داشته است.
دسترسی به کد، گفتوگوهای فنی عمومی و انتشار منظم نسخهها به دیگران امکان میدهد تغییرات را بررسی کنند، ایرادها را گزارش دهند و در توسعه مشارکت داشته باشند.
این شفافیت جایگزین ممیزی امنیتی نیست، اما امکان بررسی مستقل را فراهم میکند؛ امکانی که در نرمافزارهای بسته معمولاً محدودتر است.
از طرف دیگر، انتشار کد منبع بهتنهایی تضمین نمیکند که همهٔ کاربران آن را بررسی کردهاند یا هر نقصی بهسرعت کشف خواهد شد. کیفیت فرایند توسعه، تخصص بازبینان و پیگیری اصلاحات همچنان اهمیت دارند.
آیا OpenBSD برای هر محیطی مناسب است؟
پاسخ کوتاه، خیر است.
انتخاب سیستمعامل باید بر اساس نیاز واقعی، پشتیبانی سختافزاری، نرمافزارهای موردنیاز، تجربهٔ تیم عملیاتی، الزامات امنیتی و هزینهٔ نگهداری انجام شود.
OpenBSD میتواند برای نقشهایی مانند فایروال، دروازهٔ شبکه، سرویسهای زیرساختی، برخی سرورهای شبکه و محیطهای توسعهٔ یونیکسی گزینهای ارزشمند باشد. بااینحال، پیش از انتخاب آن برای هر کاربرد باید پشتیبانی سختافزار و قابلیتهای موردنیاز بررسی شود.
همچنین امن بودن سیستم پایه به معنای امن بودن خودکار تمام سرویسها و تنظیمات نیست. بهروزرسانی منظم، محدودسازی دسترسی، مدیریت کلیدها و گذرواژهها، پایش رخدادها و طراحی صحیح شبکه همچنان ضروریاند.
جمعبندی: امنیت، حاصل یک فرایند مهندسی است
مهمترین درس OpenBSD این نیست که یک سیستمعامل خاص همیشه از تمام گزینههای دیگر امنتر است. نکتهٔ مهمتر، شیوهٔ برخورد این پروژه با مهندسی نرمافزار است.
امنیت باید از ابتدای طراحی در نظر گرفته شود. کد باید مرتب بازبینی شود. خطاهای مشابه باید در سراسر پروژه جستوجو شوند. دسترسی برنامهها باید به حداقل لازم محدود شود. مستندات باید همراه با نرمافزار رشد کنند و فرایند توسعه باید تا حد امکان قابلبررسی باشد.
این اصول حتی برای تیمهایی که از OpenBSD استفاده نمیکنند نیز کاربرد دارند.
برای متخصصان فناوری اطلاعات، شناخت OpenBSD فرصتی است تا دربارهٔ رابطهٔ میان سادگی، صحت کد، شفافیت توسعه و امنیت عملیاتی دقیقتر فکر کنند؛ رابطهای که در دنیای امروز و با پیچیدهتر شدن زیرساختهای نرمافزاری، اهمیت آن روزبهروز بیشتر میشود.
منبع و مطالعهٔ بیشتر:
Peter N. M. Hansteen — What Every IT Person Needs to Know About OpenBSD
https://nxdomain.no/~peter/what_every_it_person_needs_to_know_about_openbsd.html
سایت netbsd.ir